Un mot de passe volé suffit encore, dans beaucoup de cas, à ouvrir une boîte mail, un compte marchand, un réseau social ou un espace administratif. C’est précisément pour cela que 2026 marque un vrai tournant : on ne parle plus seulement de choisir un mot de passe “fort”, mais de réduire le rôle du mot de passe lui-même. Les passkeys, les applications d’authentification, les clés de sécurité FIDO2 et les gestionnaires de mots de passe changent la façon de se connecter. Pour le grand public, la question n’est donc plus “faut-il mieux sécuriser ses comptes ?”, mais “par quoi commencer, dans quel ordre, et sans se bloquer soi-même ?”.
Bonne nouvelle : on peut améliorer très fortement sa sécurité sans devenir spécialiste. En pratique, l’objectif réaliste est simple : garder des mots de passe uniques là où ils restent nécessaires, activer une protection supplémentaire sur les comptes critiques, adopter les passkeys quand elles sont proposées, et préparer sa récupération de compte avant d’avoir un problème. Cela évite les scénarios les plus fréquents : hameçonnage, réutilisation d’un mot de passe compromis, vol de compte de messagerie, fraude bancaire, usurpation de profil social ou blocage après perte de téléphone.
Ce guide explique, avec des mots simples, la différence entre passkeys et double authentification, ce que valent vraiment les codes par SMS, les codes d’application et les clés physiques, comment choisir entre iCloud Keychain, Google Password Manager, 1Password ou Bitwarden, comment s’équiper sur Apple, Android et Windows, et quoi faire si l’on casse ou perd son smartphone. Si vous souhaitez aussi revoir les bases, vous pouvez lire notre guide sur les mots de passe sécurisés et l’usage d’un gestionnaire.
Passkeys, mots de passe et 2FA : de quoi parle-t-on exactement ?
Avant d’acheter une clé USB de sécurité ou d’activer des options un peu partout, il faut distinguer trois notions qui sont souvent mélangées.
Le mot de passe
Le mot de passe est un secret que vous connaissez et que vous saisissez. C’est pratique, universel, mais fragile dès qu’il est réutilisé, intercepté ou saisi sur un faux site. Même un “bon” mot de passe peut être dérobé par hameçonnage si vous le tapez au mauvais endroit. C’est pourquoi la longueur et l’unicité restent indispensables, mais ne suffisent plus à elles seules pour les comptes importants.
La double authentification (2FA)
La double authentification ajoute une deuxième preuve après le mot de passe. En général, on demande “ce que vous savez” (le mot de passe) puis “ce que vous avez” (un téléphone, une clé, une application) ou parfois “ce que vous êtes” via un déverrouillage biométrique local. Le but est très concret : si votre mot de passe fuite, il manque encore une étape au pirate.
La passkey
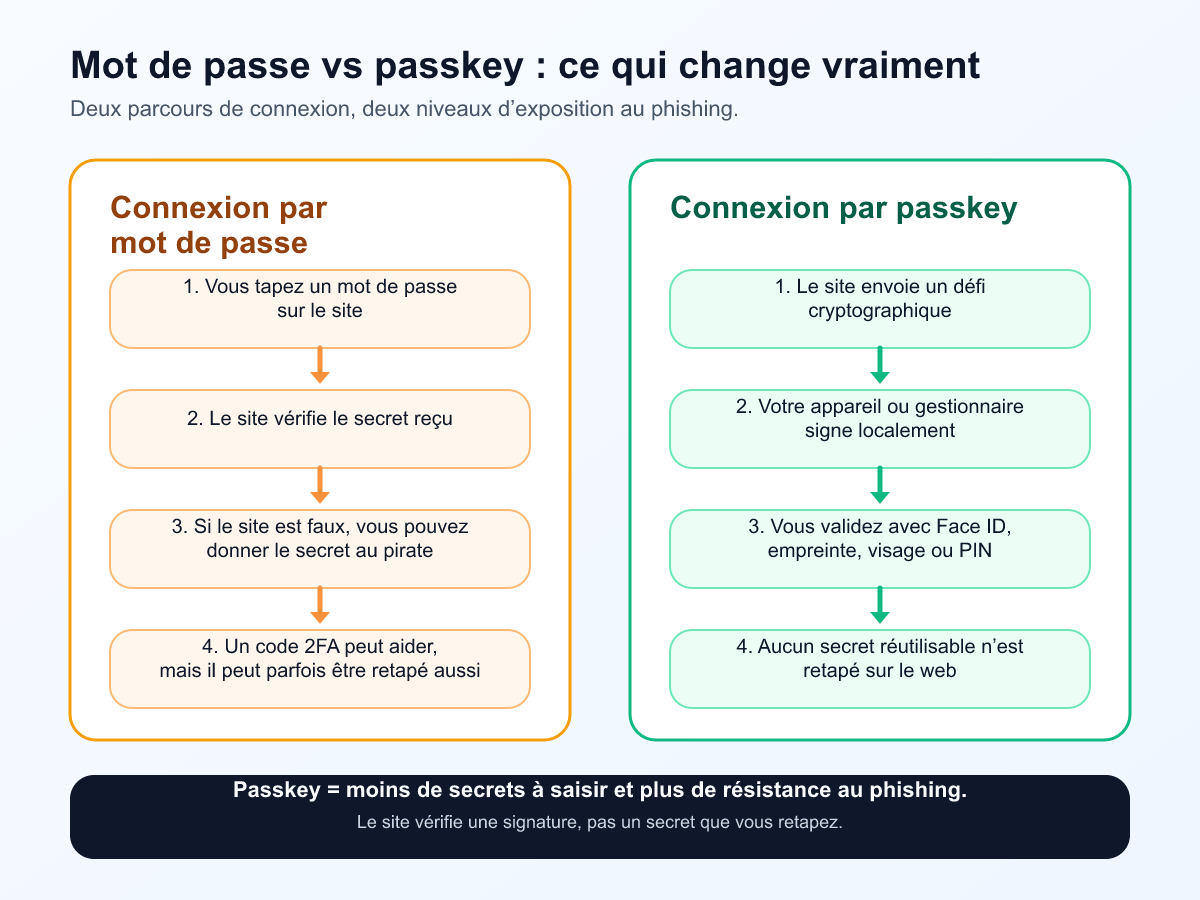
La passkey, ou clé d’accès, est une manière moderne de se connecter sans taper de mot de passe. Concrètement, votre appareil crée une paire de clés cryptographiques liée à un site ou une application. Le service conserve une clé publique ; la clé privée reste sur votre appareil ou dans votre gestionnaire d’identifiants. Quand vous vous connectez, le service envoie un défi, votre appareil le signe, puis vous validez localement avec Face ID, Touch ID, votre empreinte, votre visage ou le code/PIN de l’appareil. Vous ne transmettez donc pas un secret réutilisable comme un mot de passe.
Le point essentiel pour le grand public est le suivant : une passkey n’est pas “un mot de passe plus compliqué”. C’est une autre logique. Elle est conçue pour être liée au bon site et pour résister au phishing. Si vous arrivez sur une copie frauduleuse, la passkey ne se présentera pas comme sur le vrai service. C’est une différence majeure avec les mots de passe.
| Notion | Ce que vous faites | Exemple | Point fort | Limite principale |
|---|---|---|---|---|
| Mot de passe | Vous saisissez un secret | Phrase de passe unique | Compatible partout | Peut être volé ou retapé sur un faux site |
| 2FA | Vous ajoutez une seconde preuve | Code SMS, application TOTP, clé FIDO2 | Bloque beaucoup d’attaques courantes | Qualité très variable selon la méthode |
| Passkey | Vous validez avec l’appareil ou un gestionnaire | iPhone, Android, Windows Hello, clé physique | Résiste mieux au phishing et rien à mémoriser | Demande une bonne organisation des secours et de la synchronisation |
Il faut aussi retenir une nuance importante : une passkey peut remplacer le mot de passe sur un service compatible, mais cela ne veut pas dire que tous les services deviennent d’un coup “sans friction”. Certains gardent encore un mot de passe de secours, un code de récupération, ou une étape complémentaire pour certains changements sensibles. En 2026, on vit donc une période de transition : les passkeys avancent vite, mais elles cohabitent souvent avec les anciens mécanismes.
En clair : en 2026, la meilleure stratégie n’est pas d’abandonner brutalement tous les mots de passe, mais de réduire leur importance, de les rendre uniques, puis de privilégier les passkeys et les facteurs résistants au phishing dès qu’ils sont proposés.
Pourquoi les passkeys prennent autant d’importance en 2026
Les autorités françaises et les grands acteurs du numérique convergent sur un point : le mot de passe seul protège mal les comptes sensibles. La CNIL rappelle l’intérêt de mots de passe difficiles à deviner et d’un gestionnaire, Cybermalveillance.gouv.fr recommande fortement la double authentification, et l’écosystème FIDO pousse des méthodes qui évitent justement de ressaisir des secrets sur le web. Dans le même temps, Apple, Google et Microsoft intègrent de mieux en mieux les passkeys dans leurs systèmes.
Si le sujet progresse aussi vite, c’est parce qu’il répond à trois problèmes très concrets :
- Le phishing : beaucoup d’arnaques ne cassent pas techniquement un compte ; elles trompent la personne pour qu’elle donne son mot de passe et parfois son code reçu par SMS.
- La réutilisation : un mot de passe repris sur plusieurs sites transforme une fuite ancienne en chaîne de compromissions.
- La fatigue des utilisateurs : devoir inventer, mémoriser, changer et retaper des dizaines de secrets pousse à de mauvaises habitudes.
Une passkey apporte une réponse élégante : elle est unique pour un service, liée à celui-ci, et l’utilisateur se contente d’un geste familier sur son appareil. Autrement dit, on améliore la sécurité tout en réduisant la friction. C’est rare, et c’est pour cela que la technologie s’impose progressivement.
Attention toutefois à ne pas transformer le sujet en promesse magique. Les passkeys ne règlent pas tout. Elles n’empêchent pas toutes les fraudes après connexion, elles n’annulent pas les risques liés à un appareil non mis à jour, et elles demandent une vraie discipline sur la récupération de compte. Si votre téléphone est le seul endroit où tout est stocké, sans sauvegarde, sans second appareil de confiance ni codes de secours, vous avez remplacé un risque par un autre. Le bon niveau de sécurité vient toujours du couple moyen de connexion + organisation de secours.
SMS, TOTP, clé FIDO2, passkey : quelles méthodes valent vraiment quoi ?
Tout ce qui ressemble à de la “2FA” ne se vaut pas. Un code par SMS reste préférable à l’absence totale de protection supplémentaire, mais il n’offre pas le même niveau qu’une application de codes ou qu’une clé matérielle. Pour décider calmement, il faut regarder la résistance au phishing, la simplicité d’usage et le risque de blocage.
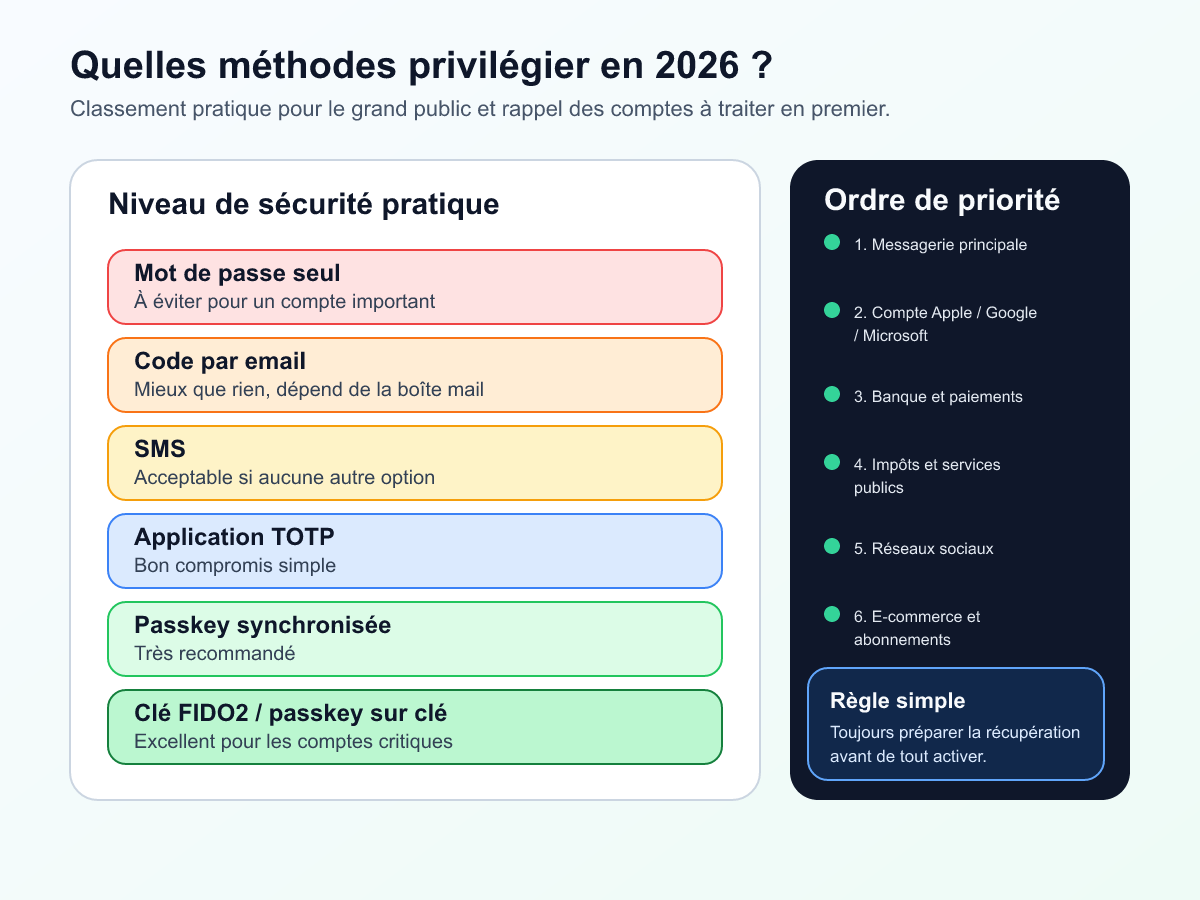
| Méthode | Principe | Niveau pratique en 2026 | Points forts | Faiblesses à connaître |
|---|---|---|---|---|
| Mot de passe seul | Un unique secret saisi à la main | Insuffisant pour un compte important | Simple, universel | Très exposé au phishing, à la réutilisation et aux fuites |
| Code par email | Un code est envoyé sur la messagerie | Utile mais dépend de la sécurité de la boîte mail | Accessible, pas d’application à installer | Peut être contourné si la messagerie est déjà compromise |
| Code par SMS | Un code temporaire est reçu sur le téléphone | Mieux que rien, à utiliser si pas mieux | Très répandu, facile à comprendre | SIM swap, détournement, code retapé sur un faux site |
| Application TOTP | Une appli génère un code à durée courte | Bon compromis grand public | Pas dépendant du réseau mobile, plus robuste que le SMS | Le code peut encore être saisi sur un faux site |
| Validation dans une app | Vous approuvez dans l’app du service | Souvent très pratique | Confortable, parfois liée à l’appareil | Dépend de la qualité de l’implémentation |
| Clé de sécurité FIDO2 | Une clé physique signe l’authentification | Excellent niveau | Très forte résistance au phishing | Il faut la garder et prévoir une clé de secours |
| Passkey synchronisée | Clé d’accès stockée dans un trousseau ou gestionnaire | Excellent pour le grand public | Très sûre et facile au quotidien | Bien penser au changement d’écosystème et à la récupération |
Le SMS n’est donc pas “nul” ; il est simplement dépassé quand on a mieux. Si votre banque, votre réseau social ou votre boutique en ligne ne propose que le SMS, activez-le. En revanche, dès qu’un service propose une application d’authentification, une validation dans l’application officielle, une clé FIDO2 ou une passkey, il est en général préférable de monter d’un cran.
Le TOTP mérite un mot d’explication. Ce terme désigne les codes à six chiffres générés par une application d’authentification sur le téléphone ou parfois dans un gestionnaire de mots de passe. C’est plus robuste qu’un SMS parce que le code n’est pas transporté par le réseau téléphonique. En revanche, si vous tapez ce code sur un faux site très bien imité, vous pouvez toujours vous faire piéger. C’est précisément là que les passkeys et les clés FIDO2 prennent l’avantage : elles sont conçues pour le bon service et ne se comportent pas comme un code transférable.
Pour mieux reconnaître ces pièges, un détour par notre guide pour reconnaître un email ou un SMS frauduleux reste très utile. Même avec de bons outils, l’hygiène numérique de base reste décisive.
Passkeys et double authentification : concurrence ou complément ?
Beaucoup de personnes demandent : “Si j’utilise une passkey, ai-je encore besoin de 2FA ?” La bonne réponse est : cela dépend du service et du scénario.
Sur un plan technique, une passkey bien utilisée offre déjà un niveau très élevé, car l’authentification dépend d’une clé liée au service et d’un déverrouillage local de votre appareil. Pour beaucoup de comptes, c’est une amélioration supérieure au duo mot de passe + SMS. Dans la pratique, certains services continuent néanmoins à conserver des mécanismes supplémentaires pour les changements sensibles : modifier l’adresse email principale, désactiver une protection, récupérer un compte depuis un appareil inconnu, ou confirmer un paiement inhabituel.
Il faut donc raisonner en deux temps :
- Pour se connecter au quotidien, la passkey peut devenir votre méthode principale, souvent plus simple et plus sûre qu’un mot de passe.
- Pour l’administration du compte, les voies de secours et les validations complémentaires restent importantes : adresse email de récupération, codes de secours, clé de sécurité additionnelle, appareil secondaire, voire procédure d’identité chez certains services.
Dans les faits, les passkeys réduisent surtout la dépendance au mot de passe. Elles ne dispensent pas de préparer la suite : que se passe-t-il si vous changez de téléphone ? si vous passez d’Apple à Android ? si vous perdez votre unique clé ? si l’adresse email qui reçoit vos alertes n’est plus accessible ? Ce sont ces questions qui distinguent une configuration “moderne et solide” d’une configuration “moderne mais fragile”.
Faut-il encore un gestionnaire de mots de passe en 2026 ? Oui, presque toujours
Oui, parce que le web n’est pas encore 100 % passkeys. Vous avez encore besoin d’un endroit fiable pour stocker :
- les mots de passe uniques des services qui ne proposent pas encore de passkeys ;
- les notes de récupération, numéros client, réponses de sécurité et codes de secours ;
- éventuellement des passkeys elles-mêmes, selon l’outil utilisé.
En d’autres termes, les passkeys ne remplacent pas automatiquement le gestionnaire ; elles déplacent une partie du problème. Un bon gestionnaire devient moins un “coffre à mots de passe” qu’un “coffre d’accès numériques”.
Les gestionnaires intégrés : Apple et Google
iCloud Keychain / Apple Passwords convient très bien si vous vivez presque entièrement dans l’écosystème Apple. Les passkeys et mots de passe y sont chiffrés, synchronisés entre appareils Apple connectés au même compte, et l’expérience est généralement très fluide sur iPhone, iPad et Mac. Si vous avez déjà un iPhone, un Mac et une bonne hygiène de sauvegarde Apple, c’est souvent la solution la plus simple.
Google Password Manager est l’équivalent naturel côté Android et Chrome. Il permet de stocker des passkeys et de les retrouver sur les appareils connectés au même compte Google, y compris sur ordinateur via Chrome. Pour les personnes qui utilisent Android au quotidien et Chrome sur plusieurs machines, c’est une solution très cohérente.
Les gestionnaires tiers : 1Password et Bitwarden
1Password est intéressant si vous utilisez plusieurs environnements et que vous voulez une expérience plus homogène entre Apple, Windows, Android, Linux et navigateurs. Son intérêt principal n’est pas seulement la sécurité : c’est aussi la portabilité. Quand on change plus facilement d’appareil ou d’écosystème, on réduit le risque de se retrouver prisonnier d’un seul environnement.
Bitwarden est une option très appréciée pour son positionnement multiplateforme, ses fonctions de partage et sa prise en charge des passkeys dans le coffre. Pour beaucoup de familles ou d’indépendants, il représente un bon compromis entre simplicité, coût et compatibilité.
Si vous hésitez, notre comparatif des gestionnaires de mots de passe 2026 peut aider à choisir selon votre budget et vos appareils.
| Solution | Idéale si… | Atout principal | Point d’attention |
|---|---|---|---|
| Apple Passwords / iCloud Keychain | Vous êtes surtout sur iPhone, iPad et Mac | Intégration native très simple | Moins naturel si vous mélangez fortement les plateformes |
| Google Password Manager | Vous êtes sur Android et Chrome | Bonne continuité entre Android et desktop | Penser à la récupération du compte Google |
| 1Password | Vous cherchez du multiplateforme haut de gamme | Très bonne expérience transversale | Solution payante |
| Bitwarden | Vous voulez de la souplesse et un bon rapport coût/fonctions | Compatible avec de nombreux usages | Demande un peu d’organisation initiale |
Le vrai critère n’est pas “quel est le meilleur outil dans l’absolu ?”, mais “quel outil vais-je vraiment utiliser correctement, sans abandonner au bout de deux semaines ?”. Un excellent gestionnaire mal configuré ou jamais ouvert vaut moins qu’un outil un peu plus simple mais réellement adopté.
Mise en place pas à pas : la bonne méthode avant de tout activer
Avant de toucher à vos comptes, commencez par l’ordre suivant :
- Sécurisez votre messagerie principale. C’est la clé de voûte de presque toutes les récupérations.
- Sécurisez votre compte Apple, Google ou Microsoft. C’est souvent lui qui protège vos passkeys synchronisées, vos sauvegardes et vos appareils.
- Préparez les secours. Codes de secours, appareil secondaire, deuxième moyen d’authentification, adresse email de récupération.
- Puis seulement activez progressivement les passkeys et la 2FA sur les autres comptes.
Cette séquence paraît évidente, mais beaucoup font l’inverse : ils activent une protection forte sur un réseau social avant de s’assurer qu’ils pourront récupérer leur boîte mail ou leur compte principal. C’est la meilleure façon de se compliquer la vie.
Sur iPhone, iPad et Mac
Si vous êtes dans l’univers Apple, vérifiez d’abord que votre compte Apple est correctement protégé et que votre trousseau iCloud / l’app Mots de passe est bien actif. Ensuite, quand un site compatible vous propose de créer une clé d’accès, acceptez et validez avec Face ID, Touch ID ou le code de l’appareil. Apple permet aussi d’utiliser une passkey enregistrée sur votre iPhone pour vous connecter sur un autre appareil, via un QR code, ce qui est pratique quand vous êtes sur un PC qui ne vous appartient pas.
Conseil concret : ne vous contentez pas d’un seul iPhone comme unique point d’accès. Si vous avez un Mac, un iPad ou au moins une procédure de récupération Apple parfaitement à jour, votre configuration devient beaucoup plus résiliente.
Sur Android et Chrome
Avec Android et Chrome, l’approche recommandée consiste à s’appuyer sur Google Password Manager ou sur un gestionnaire tiers compatible. Lorsque le site propose une passkey, Chrome ou Android peut l’enregistrer et la synchroniser avec votre compte Google. Vous pourrez ensuite l’utiliser sur vos autres appareils connectés au même compte. Vérifiez toutefois que votre compte Google est lui-même très bien protégé : mot de passe unique si vous en gardez un, méthode supplémentaire solide, appareils de confiance identifiés et moyens de récupération revus.
Si vous avez un téléphone Android mais aussi un Mac ou un PC Windows, demandez-vous rapidement si vous préférez rester dans Google Password Manager ou passer à un gestionnaire tiers plus neutre. Le confort aujourd’hui ne doit pas devenir une contrainte demain.
Sur Windows
Sur Windows, les passkeys peuvent être liées à Windows Hello ou enregistrées dans un gestionnaire synchronisé. L’avantage de Windows Hello est sa simplicité locale : visage, empreinte ou PIN sur la machine. Son inconvénient, rappelé par Google pour le cas de Windows Hello, est que la récupération n’est pas la même que dans un gestionnaire synchronisé. Si l’ordinateur est perdu ou réinstallé, une passkey purement locale peut demander de recréer la connexion. Pour un usage grand public, la meilleure stratégie consiste souvent à combiner Windows Hello avec un gestionnaire synchronisé ou avec un second appareil de confiance.
Microsoft propose également d’enregistrer une passkey dans Microsoft Password Manager, sur un téléphone, sur une clé physique ou localement sur l’appareil. Cela permet une organisation assez souple, à condition de bien comprendre où chaque passkey est réellement stockée.
Faut-il acheter une clé de sécurité physique ?
Pour beaucoup de personnes, les passkeys synchronisées via Apple, Google ou un bon gestionnaire couvrent déjà l’essentiel. Une clé physique devient particulièrement pertinente si vous protégez un compte très sensible : boîte mail principale, compte administrateur, coffre-fort numérique, activité professionnelle, exposé médiatiquement, ou historique de phishing ciblé. Elle est aussi utile comme secours hors smartphone. L’idéal, si vous franchissez ce pas, est d’avoir une clé principale et une clé de secours conservée dans un autre lieu sûr.
Que faire si l’on perd son téléphone ?
La perte du téléphone est la question qui angoisse le plus, et à raison : c’est souvent l’appareil qui reçoit les codes, contient l’application d’authentification, stocke les passkeys ou valide les notifications. Pourtant, avec une bonne préparation, ce scénario se gère.
Scénario 1 : vos passkeys sont synchronisées
Si vos passkeys sont stockées dans iCloud Keychain, Google Password Manager ou un gestionnaire tiers multi-appareil, la perte du téléphone n’est pas synonyme de perte d’accès immédiate. Vous pourrez souvent retrouver vos accès depuis un autre appareil connecté au même compte ou après reconnexion à votre gestionnaire. Cela suppose évidemment que le compte maître lui-même soit récupérable.
Scénario 2 : votre 2FA repose sur une seule application de codes
C’est le cas le plus piégeux. Si l’application TOTP n’est installée que sur un seul téléphone, sans export, sans sauvegarde et sans codes de secours, vous risquez un long parcours de récupération compte par compte. La règle d’or est donc de prévoir avant l’incident : soit un second appareil, soit une exportation sécurisée quand l’application le permet, soit des codes de secours imprimés ou conservés hors ligne dans un endroit sûr.
Scénario 3 : vous utilisiez surtout des SMS
Le SMS est simple, mais la perte du téléphone pose la question de la carte SIM, du remplacement rapide et de l’accès à la ligne. Il faut alors contacter l’opérateur, sécuriser le transfert de ligne et surveiller d’éventuelles tentatives de fraude. Cette dépendance explique pourquoi le SMS reste pratique, mais moins élégant et moins robuste à long terme qu’une passkey synchronisée ou qu’un gestionnaire bien organisé.
Le plan d’urgence minimal
- Bloquez ou localisez l’appareil perdu si le service du constructeur le permet.
- Changez en priorité le mot de passe de la messagerie principale et du compte Apple/Google/Microsoft si vous soupçonnez un risque d’accès.
- Révoquez les sessions et appareils de confiance non reconnus.
- Utilisez vos codes de secours ou votre appareil secondaire.
- Remplacez rapidement les méthodes perdues : nouvelle passkey, nouvelle application d’authentification, nouvelle clé physique si nécessaire.
Le plus important à retenir est qu’un système “parfaitement sécurisé mais impossible à récupérer” n’est pas une bonne sécurité pour un particulier. Il faut toujours arbitrer entre solidité et récupérabilité.
Récupération de compte : préparez-la avant la panne ou le vol
La récupération de compte est la partie la moins glamour, donc la plus souvent négligée. Pourtant, c’est là que se joue la différence entre une petite frayeur et plusieurs semaines d’ennuis.
Voici une méthode simple et réaliste :
- Gardez une messagerie principale ultra protégée et une adresse de secours sérieuse, que vous consultez réellement.
- Stockez vos codes de secours hors du téléphone principal : papier rangé au bon endroit, coffre familial, ou note protégée dans le gestionnaire.
- Ajoutez un second facteur indépendant quand le service le permet : par exemple une clé physique en plus de la passkey synchronisée.
- Conservez au moins un second appareil de confiance déjà connecté à votre écosystème principal.
- Tenez vos coordonnées à jour sur les services critiques, en particulier l’email de récupération.
Cette discipline vaut aussi pour les services publics. En 2026, l’accès à l’espace particulier sur impots.gouv.fr s’appuie sur une double authentification par code reçu par courriel après la saisie du numéro fiscal et du mot de passe. Cela renforce la sécurité, mais souligne surtout un point : si votre boîte mail est faible ou inaccessible, c’est toute la chaîne qui s’affaiblit. Même quand un service administratif ne propose pas encore de passkey au grand public, votre niveau de sécurité dépend directement de la qualité de votre compte de messagerie.
Pour FranceConnect, la situation mérite une nuance. La documentation officielle décrit différentes méthodes d’authentification possibles selon les fournisseurs d’identité et les démarches, avec des niveaux de renforcement variables ; certaines combinaisons impliquent bien du multifacteur, d’autres non. Pour l’usager, la bonne règle est simple : utiliser l’option la plus forte disponible, privilégier FranceConnect+ quand la démarche la demande, et ne pas supposer que “connexion administrative” signifie automatiquement “sécurité maximale partout”.
Les erreurs fréquentes qui annulent les bénéfices
Les outils modernes aident beaucoup, mais certaines habitudes annulent presque tout :
- Mettre la 2FA partout sans noter les secours. Le jour où le téléphone casse, on improvise dans l’urgence.
- Protéger un réseau social et oublier la boîte mail. Or la messagerie est souvent la porte de récupération.
- Réutiliser le même mot de passe “parce qu’il y a la 2FA”. Mauvaise idée : certains services ont des secours faibles, et vous multipliez les impacts d’une fuite.
- Considérer le SMS comme équivalent à une clé ou à une passkey. Ce n’est pas le cas.
- Laisser une vieille adresse email de récupération que l’on n’utilise plus, ou pire, qui n’est plus sous contrôle.
- Confondre validation biométrique locale et envoi des données biométriques au site. En pratique, votre visage ou votre empreinte servent à déverrouiller localement l’accès ; le site ne reçoit pas votre biométrie brute.
- Tout centraliser sur un seul appareil sans second accès. C’est confortable, mais fragile.
Les escroqueries d’ingénierie sociale restent aussi redoutables. Une personne peut être techniquement bien équipée et se faire convaincre, par téléphone, d’approuver une connexion ou de donner un code “pour annuler une fraude”. Si ce sujet vous concerne, lisez aussi notre guide sur l’arnaque au faux conseiller bancaire ainsi que notre dossier sur les arnaques en ligne les plus courantes en 2026.
Checklist des comptes à sécuriser en priorité
Tout n’a pas la même urgence. Si vous voulez progresser sans vous disperser, traitez vos comptes dans cet ordre :
1. La boîte mail principale
C’est le compte numéro un. S’il tombe, le pirate peut souvent réinitialiser beaucoup d’autres accès. Priorité absolue : mot de passe unique, passkey si disponible, ou à défaut TOTP / clé de sécurité solide, plus vérification minutieuse des adresses de récupération.
2. Le compte Apple, Google ou Microsoft
Il protège souvent vos appareils, vos sauvegardes, votre synchronisation de passkeys, vos achats et parfois votre localisation. Si vous ne devez sécuriser que deux choses ce soir, ce sont généralement votre messagerie et ce compte-là.
3. La banque et les paiements
Les banques françaises imposent déjà des mécanismes d’authentification forte pour de nombreuses opérations, souvent via leur application. Activez toutes les alertes utiles, gardez l’app officielle à jour, ne validez jamais une opération que vous n’êtes pas en train d’effectuer, et traitez toute demande téléphonique avec beaucoup de recul. La fraude vient fréquemment de la manipulation, pas d’un “piratage magique”.
4. Les services publics et administratifs
Impôts, assurance maladie, retraite, démarches d’identité, services locaux : la sensibilité est élevée parce que ces comptes donnent accès à des données personnelles, à des documents et parfois à des démarches qui servent ensuite à usurper votre identité. Là encore, la sécurité réelle dépend souvent de votre email, de FranceConnect ou du fournisseur d’identité utilisé pour entrer.
5. Les réseaux sociaux et messageries instantanées
Le risque n’est pas seulement l’image ou la gêne. Un compte repris peut servir à contacter vos proches, réclamer de l’argent, diffuser des arnaques ou récupérer d’autres comptes via les messages privés. Les plateformes les plus connues prennent de mieux en mieux en charge les passkeys ou des méthodes fortes : profitez-en.
6. Les sites marchands, plateformes de livraison et services d’abonnement
Ils semblent parfois moins critiques, mais ils contiennent des adresses, des cartes enregistrées, des historiques de commandes et des informations utiles pour le ciblage frauduleux. Là aussi, mot de passe unique obligatoire et passkey dès que possible.
7. Les comptes sensibles “oubliés”
Assurance, stockage cloud, coffre-fort numérique, hébergeur, domaine internet, portefeuille crypto, compte professionnel secondaire, espace client opérateur : ce sont souvent les angles morts. Si vous détenez des actifs numériques, la discipline doit être encore plus stricte ; notre guide sur la sécurité des cryptomonnaies en 2026 peut compléter cette partie si ce sujet vous concerne.
Enfin, si vous voulez évaluer l’intérêt d’une protection financière et d’un accompagnement en cas d’incident, notre article sur l’assurance cyber pour particuliers peut servir de prolongement pratique.
Quelle stratégie simple adopter en famille ou pour soi-même ?
Pour un particulier ou un foyer, la meilleure stratégie n’est pas forcément la plus sophistiquée. Voici un modèle très efficace et réaliste :
- Un gestionnaire de mots de passe sérieux adopté par tous les adultes du foyer.
- Des mots de passe uniques générés automatiquement pour les sites qui n’ont pas encore de passkeys.
- Les passkeys activées dès qu’elles sont proposées sur la messagerie, le compte principal de l’écosystème, les réseaux sociaux majeurs et les grands sites marchands.
- Une méthode de secours indépendante : clé physique ou second appareil de confiance, selon le niveau de risque.
- Des codes de secours stockés hors ligne.
- Un mini audit tous les six mois : appareil changé, email de récupération valide, numéros à jour, anciens appareils retirés.
Cette routine suffit déjà à élever nettement le niveau de sécurité sans transformer votre quotidien en parcours technique. L’erreur serait de chercher la perfection abstraite. La vraie bonne solution est celle que vous pouvez maintenir sereinement dans la durée.
FAQ
Une passkey remplace-t-elle totalement le mot de passe ?
Pas toujours. Sur certains services, oui, la passkey devient votre méthode principale de connexion. Sur d’autres, le mot de passe peut encore exister comme secours ou pendant une phase de transition. Il faut donc vérifier le fonctionnement service par service.
Les passkeys sont-elles réservées à Apple ou à Google ?
Non. Les passkeys reposent sur des standards ouverts de l’écosystème FIDO et WebAuthn. Apple, Google, Microsoft et des gestionnaires tiers les prennent en charge, avec des modalités de stockage et de synchronisation différentes.
Le SMS est-il encore utile ?
Oui, surtout si c’est la seule option proposée. Un compte protégé par mot de passe + SMS est mieux protégé qu’un compte au mot de passe seul. Mais si vous avez le choix, une application TOTP, une clé FIDO2 ou une passkey offrent généralement une meilleure protection.
Mes empreintes ou mon visage sont-ils envoyés aux sites quand j’utilise une passkey ?
Non, l’usage courant consiste à déverrouiller localement l’accès avec Face ID, Touch ID, Windows Hello, un capteur d’empreinte ou un PIN. Le service en ligne ne récupère pas votre biométrie brute. Il reçoit la preuve cryptographique attendue pour la connexion.
Que choisir si j’utilise à la fois iPhone, Android et PC Windows ?
Si vous êtes très mélangé entre les plateformes, un gestionnaire tiers solide peut être plus confortable qu’une solution trop liée à un seul écosystème. L’objectif est d’éviter qu’un changement d’appareil ou de marque complique inutilement l’accès à vos passkeys.
Dois-je acheter une clé physique si j’ai déjà des passkeys synchronisées ?
Pas forcément. Pour beaucoup d’usages grand public, des passkeys bien synchronisées et une récupération bien préparée suffisent largement. En revanche, une clé physique est un excellent renfort pour les comptes les plus sensibles ou comme secours indépendant du smartphone.
Quels sont les deux comptes à traiter en premier si je manque de temps ?
Votre messagerie principale, puis votre compte Apple, Google ou Microsoft. Ce sont eux qui tiennent souvent le reste de votre vie numérique.
Sources
- CNIL – Mots de passe : recommandations pour maîtriser sa sécurité
- Cybermalveillance.gouv.fr – Comment protéger ses comptes en ligne avec la double authentification ?
- ANSSI – Recommandations relatives à l’authentification multifacteur et aux mots de passe
- FIDO Alliance – Passkeys
- Apple – Utiliser des clés d’accès pour se connecter à des sites web et des apps sur l’iPhone
- Apple – Find saved passwords and passkeys on your iPhone
- Google Chrome Help – Manage passkeys in Chrome
- Google / Android Developers – Credential Manager
- Microsoft Support – Create and save a passkey
- Microsoft Learn – Passkey (FIDO2) authentication matrix
- impots.gouv.fr – Focus sur la double authentification (2026)
- FranceConnect – Accès aux méthodes d’authentification
- 1Password – Save and sign in with passkeys
- Bitwarden – Storing and using passkeys