En 2026, les arnaques qui utilisent l’intelligence artificielle ne relèvent plus de la science-fiction. Elles ressemblent moins à des scénarios hollywoodiens qu’à une version modernisée d’anciennes escroqueries : l’usurpation d’identité, le faux conseiller bancaire, le faux proche en détresse, le faux ordre de virement, la publicité mensongère et le phishing. La nouveauté, c’est la qualité des imitations : une voix qui semble familière, une courte vidéo crédible, un e-mail mieux écrit qu’avant, un faux site presque identique au vrai.
Le danger principal n’est pourtant pas la perfection technique. Dans la majorité des cas, l’arnaque fonctionne parce qu’elle combine émotion, urgence, secret et pression. Une voix clonée n’a pas besoin d’être parfaite si elle vous appelle au mauvais moment, avec le bon prénom, et une histoire assez crédible pour vous faire agir trop vite.
Ce guide a un objectif simple : vous aider à reconnaître les principales arnaques par IA en circulation en 2026, comprendre ce qui doit vous alerter, adopter les bons réflexes pour vous protéger, et savoir quoi faire si vous avez déjà mordu à l’hameçon. Le ton est volontairement concret : pas d’alarmisme, pas de promesse de solution miracle, mais une méthode claire pour casser la manipulation avant qu’elle ne vide un compte, détourne un virement ou salisse une réputation.
Retenez cette règle centrale : si une demande vous pousse à agir tout de suite, dans le secret, avec de l’argent ou un code de sécurité, considérez-la comme suspecte jusqu’à preuve du contraire.
Si vous voulez revoir les bases classiques de l’arnaque en ligne, vous pouvez aussi consulter notre panorama des arnaques en ligne les plus courantes et notre guide pour repérer un e-mail ou un SMS frauduleux. Ce que l’IA change, c’est surtout l’échelle, la personnalisation et la crédibilité apparente.
Pourquoi ces arnaques montent en puissance en 2026
Les outils de génération de texte, d’image, d’audio et de vidéo sont devenus moins coûteux, plus faciles à utiliser et plus rapides. Pour un escroc, cela signifie qu’il est plus simple de produire plusieurs versions d’un même scénario : un message vocal, un SMS d’appoint, un e-mail de relance, une image de faux document, un faux site vitrine, voire une courte visio très floue destinée à vous mettre en confiance.
En parallèle, beaucoup d’informations circulent déjà publiquement : extraits vocaux sur les réseaux sociaux, messages de répondeur, vidéos familiales, organigrammes d’entreprise, habitudes de publication, signatures mail, anciens RIB, noms de collègues, historique de fuites de données, etc. L’IA ne crée pas toute seule l’arnaque : elle amplifie une matière première déjà disponible.
Il faut aussi corriger une idée reçue : un deepfake convaincant n’est pas forcément long, complexe ou cinématographique. Un fraudeur n’a pas besoin d’un faux film de trois minutes. Souvent, quelques secondes suffisent : une voix paniquée, un appel vidéo de mauvaise qualité, un message audio bref, ou une publicité d’investissement qui détourne l’image d’une personnalité connue pour donner une impression de légitimité.
Enfin, l’IA améliore la qualité du phishing. Les fautes grossières, les traductions absurdes et les formulations peu naturelles sont moins fréquentes qu’avant. Cela ne veut pas dire que tous les messages sont parfaits, mais la barrière d’entrée a baissé. Un mail frauduleux peut désormais être court, poli, personnalisé, et parfaitement lisible.
Les principales arnaques par IA à connaître en 2026
Toutes les arnaques utilisant l’IA ne se ressemblent pas. Certaines misent sur la voix, d’autres sur la vidéo, d’autres encore sur des textes ou des sites web plus crédibles. Le tableau ci-dessous résume les scénarios les plus fréquents.
| Type d’arnaque | Ce que cherche l’escroc | Signal d’alerte majeur | Bon réflexe immédiat |
|---|---|---|---|
| Voix clonée / faux proche | Un virement, un achat urgent, des coupons, parfois des identifiants | Appel très pressant, secret demandé, histoire dramatique | Raccrocher et rappeler soi-même via un numéro connu |
| Faux appel vidéo | Créer de la confiance avant une demande d’argent ou de données | Image courte, floue, figée, lumière étrange, refus d’être rappelé | Passer sur un autre canal vérifié |
| Faux conseiller bancaire | Faire valider une opération ou obtenir un code de sécurité | Urgence, demande de code SMS, d’action dans l’appli, de transfert “de sécurité” | Couper l’appel et joindre sa banque par le canal habituel |
| Publicité d’investissement deepfake | Vous attirer vers une plateforme frauduleuse | Promesse de gains élevés, célébrité ou personnalité publique mise en avant | Vérifier les autorisations, listes noires et identité du site |
| Phishing généré par IA | Vol d’identifiants, installation de malware, paiement | Message crédible mais demande inhabituelle, lien externe, page miroir | Taper l’adresse à la main ou ouvrir l’appli officielle |
| Fraude au président / faux ordre de virement | Détourner un virement d’entreprise | Secret, urgence, nouveau RIB, hiérarchie invoquée | Double validation interne hors messagerie d’origine |
| Sextorsion deepfake | Faire payer pour empêcher une diffusion | Montage intime, menace de diffusion immédiate | Ne pas payer, conserver les preuves, signaler, porter plainte |
La voix clonée et l’arnaque au faux proche
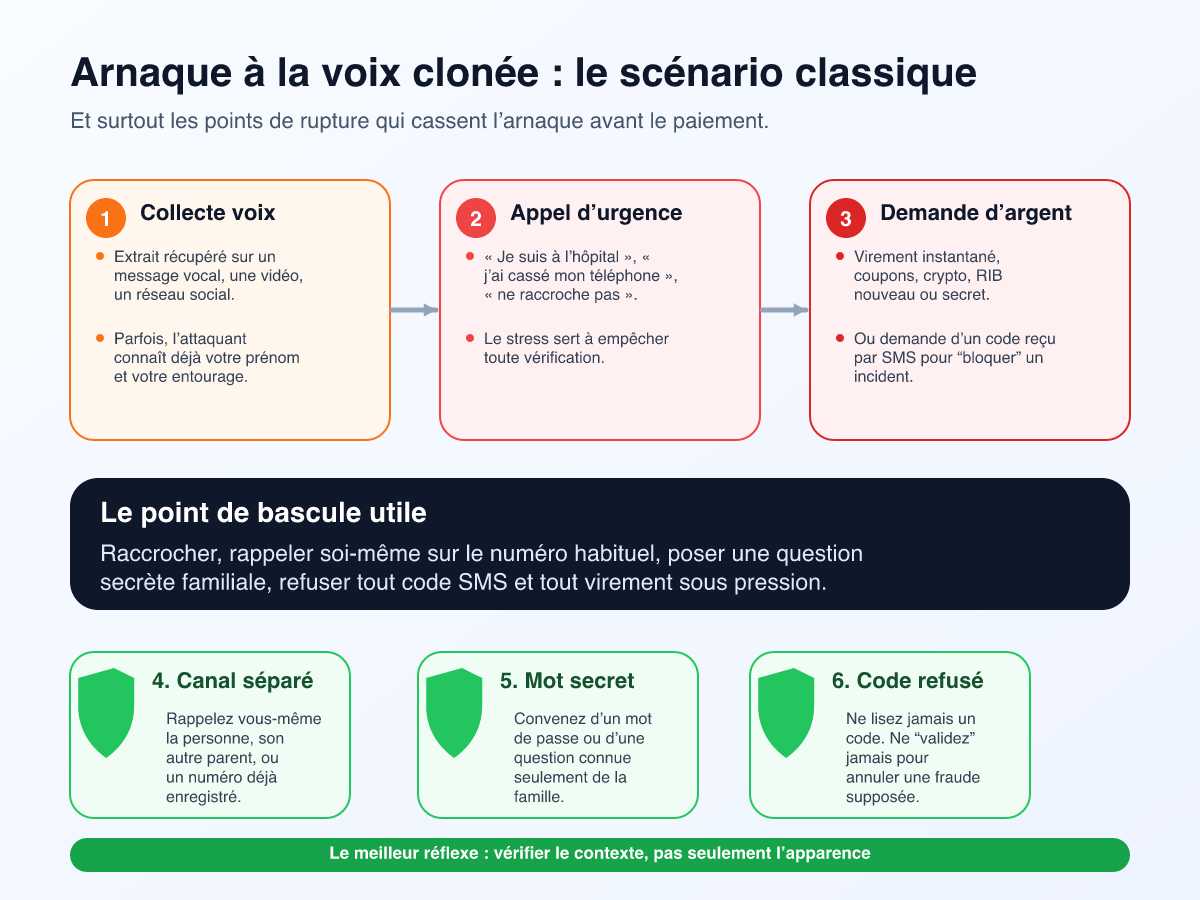
C’est le scénario qui marque le plus les esprits, parce qu’il touche à la confiance familiale. Vous recevez un appel ou un message vocal : la personne semble être votre enfant, votre conjoint, un parent âgé, un ami proche. Elle dit qu’elle a perdu son téléphone, qu’elle est à l’étranger, qu’elle est à l’hôpital, qu’elle a eu un accident, qu’elle ne peut pas parler longtemps ou qu’elle doit régler une situation “tout de suite”.
Dans certains cas, l’escroc utilise un simple enregistrement modifié. Dans d’autres, il s’appuie sur un outil de clonage vocal capable d’imiter un timbre, un rythme ou certaines expressions. La voix n’est pas toujours parfaite. Mais sous le choc, beaucoup de victimes ne prennent pas le temps d’analyser la diction : elles entendent surtout la détresse, la familiarité, et la demande urgente.
Le plus important à comprendre est que la demande finale reste souvent très classique : faire un virement, acheter des cartes cadeaux, transmettre un code, répondre à un SMS, ou contacter un soi-disant intermédiaire. La voix clonée sert d’accélérateur émotionnel. Elle ne remplace pas l’ingénierie sociale : elle la rend plus efficace.
Les faux appels vidéo et visios truquées
Le faux appel vidéo est souvent plus court qu’on ne l’imagine. Il ne s’agit pas toujours d’une longue conversation fluide. Un fraudeur peut lancer une visio de quelques secondes, avec une qualité volontairement médiocre, un cadrage serré, un mouvement limité et une excuse du type “je n’ai presque plus de batterie”, “j’ai une mauvaise connexion”, “je te rappelle après, mais envoie l’argent maintenant”.
La vidéo n’a pas besoin d’être parfaite pour jouer son rôle. Elle doit simplement vous faire dire mentalement : “Oui, j’ai bien vu cette personne.” Ce mécanisme de validation psychologique est redoutable. Après cela, le fraudeur repasse souvent en audio, en messagerie ou par un tiers prétendument chargé de “régler le dossier”.
Dans le cadre professionnel, le faux appel vidéo peut aussi viser à légitimer un ordre hiérarchique. Une courte visio prétendument passée par un dirigeant, combinée à un mail déjà compromis, peut suffire à pousser un collaborateur à traiter un “dossier urgent” sans appliquer la procédure normale.
Le faux conseiller bancaire dopé par l’IA
Cette arnaque n’est pas née avec l’IA, mais elle bénéficie clairement d’outils plus convaincants. La victime est contactée par téléphone par une personne qui se présente comme son conseiller, un membre du service anti-fraude ou un agent sécurité de la banque. Le numéro affiché peut sembler authentique à cause du spoofing téléphonique. Le fraudeur connaît parfois déjà votre nom, votre banque ou certaines opérations récentes.
Le scénario est presque toujours le même : on vous annonce des opérations suspectes en cours, on vous met sous tension, puis on vous explique qu’il faut “sécuriser” le compte. En pratique, cela peut passer par la lecture d’un code reçu par SMS, la validation d’une action dans l’application bancaire, l’ajout d’un nouveau bénéficiaire, un virement vers un compte présenté comme “technique” ou “sécurisé”, voire la remise de la carte à un faux coursier. Cybermalveillance.gouv.fr rappelle qu’une banque ne demande pas à son client de faire ce type d’action pour annuler une fraude.
Si vous voulez approfondir ce cas précis, lisez aussi notre guide dédié au faux conseiller bancaire et notre rappel sur les réflexes de sécurité autour du virement instantané.
Les deepfakes de personnalités dans les pubs d’investissement ou de crypto
Autre usage très visible : la publicité d’investissement qui détourne l’image, la voix ou l’autorité perçue d’une personnalité publique, d’un chef d’entreprise, d’un journaliste, d’un influenceur ou d’un expert autoproclamé. Le décor varie, mais la promesse est connue : un placement exceptionnel, une “opportunité” limitée dans le temps, une méthode soi-disant soutenue par des célébrités, ou un robot qui ferait gagner de l’argent “automatiquement”.
L’Autorité des marchés financiers met régulièrement en garde contre les offres trop belles pour être vraies, les rendements élevés “sans risque”, l’urgence artificielle, les virements vers l’étranger et les plateformes non autorisées. Avec l’IA, le vernis marketing devient plus crédible : faux témoignages, fausses interviews, fausses captures d’écran, fausses pubs vidéo, et sites qui ressemblent à des médias ou à des pages de régulateurs.
Dans ce contexte, le bon réflexe n’est pas de débattre du réalisme de la vidéo. Il est de vérifier l’autorisation du prestataire, la réputation réelle du site, la liste noire éventuelle publiée par l’AMF, et l’existence juridique du service. Avant tout versement lié à des crypto-actifs, vous pouvez aussi revoir nos conseils de sécurité sur les cryptomonnaies.
Le phishing généré par IA et les faux sites plus crédibles
L’IA générative permet de produire plus vite des e-mails, SMS, chats et pages web d’apparence sérieuse. Un faux message de livraison, un courrier d’apparence administrative, une relance de banque, une invitation de visioconférence, un document RH ou un message d’assistance technique peuvent désormais sembler nettement plus naturels qu’il y a quelques années.
Le vrai saut qualitatif n’est pas seulement linguistique. Le fraudeur peut personnaliser son message à partir d’informations déjà connues : votre prénom, votre commune, votre opérateur, un événement professionnel, un projet d’achat, un nom de collègue ou une ancienne conversation compromise. Un faux site bien imité peut alors récupérer vos identifiants, vos coordonnées bancaires, votre pièce d’identité ou vous pousser à télécharger un logiciel malveillant.
Le meilleur antidote reste simple : ne cliquez pas machinalement. Ouvrez votre application officielle, tapez l’adresse du site à la main, utilisez vos favoris, et vérifiez le nom de domaine réel. Si vous gérez beaucoup d’identifiants, un gestionnaire de mots de passe peut aussi réduire le risque de saisir vos identifiants sur une page miroir.
La fraude au président et le faux ordre de virement en entreprise
Dans les TPE et PME, l’IA s’insère dans un schéma déjà bien connu : l’escroquerie aux faux ordres de virement, parfois appelée “fraude au président”. Un dirigeant, un associé, un client important, un avocat, un notaire ou un expert-comptable est usurpé pour faire exécuter un virement urgent et confidentiel. L’IA peut venir renforcer le dispositif : message vocal imitant le dirigeant, visio de confirmation, rédaction d’un e-mail plus crédible, faux document en pièce jointe, ou traduction instantanée d’un échange censé venir de l’étranger.
Cybermalveillance.gouv.fr rappelle que ce type d’arnaque vise à faire réaliser un virement non planifié sous l’effet de la pression, du secret ou d’une hiérarchie supposée. Un message du type “ne préviens personne, dossier sensible, virement à faire dans l’heure” doit être traité comme un drapeau rouge, même s’il semble venir du bon interlocuteur.
Pour les structures qui veulent renforcer leur niveau de préparation, nos mesures de cybersécurité essentielles pour PME restent un bon complément, notamment sur les procédures, la double validation et la sécurisation des accès.
La sextorsion deepfake
Le deepfake sexuel ou intime ajoute une couche de violence psychologique à l’extorsion. Le fraudeur peut partir d’une photo de profil, d’images publiques, d’anciennes photos récupérées ailleurs ou d’un simple échange en ligne pour fabriquer un montage crédible, puis menacer de le diffuser à la famille, aux amis, aux collègues, à l’employeur ou sur les réseaux sociaux.
Ici encore, l’objectif est d’obtenir de l’argent vite, avant que la victime ne prenne conseil. Parfois, la somme réclamée est modeste au départ pour paraître “payable”, puis augmente. Parfois, le fraudeur réclame d’autres images, d’autres données, ou la reprise du contact sur un autre canal. Le pire réflexe est généralement de payer dans l’espoir que tout s’arrête : cela peut au contraire signaler que la cible est vulnérable.
La réponse utile consiste à conserver les preuves, ne pas alimenter l’extorsion, demander le retrait sur les plateformes concernées, signaler les contenus illicites, déposer plainte, et solliciter une aide rapide si la situation met en danger votre santé, votre emploi ou votre sécurité. La CNIL rappelle que l’image ou la voix d’une personne ne peuvent pas être librement détournées sans son accord, et que plusieurs qualifications pénales peuvent entrer en jeu selon les faits.
Les signes qui peuvent trahir un deepfake… ou une imposture
Beaucoup de personnes cherchent “le détail visuel” qui démasque à coup sûr un deepfake. C’est compréhensible, mais insuffisant. Oui, certains contenus présentent encore des anomalies : lèvres mal synchronisées, clignements irréguliers, regard vide, contour du visage instable, lumière incohérente, respiration étrange, voix un peu métallique, intonation monotone, souffle absent, rythme inhabituel. Mais un contenu synthétique peut aussi être assez propre pour ne déclencher aucun doute immédiat.
En pratique, le contexte reste plus fiable que l’esthétique. La bonne question n’est pas seulement “est-ce que cette voix sonne vrai ?”, mais aussi “est-ce que cette demande a du sens ?”, “est-ce normal qu’on me demande d’agir si vite ?”, “pourquoi ce secret ?”, “pourquoi ce changement de RIB ?”, “pourquoi ce nouveau numéro ?”, “pourquoi me fait-on lire un code à voix haute ?”.
| Canal | Indices techniques possibles | Indices contextuels souvent plus fiables |
|---|---|---|
| Appel vocal | Voix un peu plate, respiration étrange, pauses atypiques, difficulté à répondre à l’imprévu | Urgence extrême, refus d’être rappelé, demande d’argent ou de code, secret imposé |
| Visio | Lèvres décalées, image figée, contour instable, lumière incohérente | Caméra brève, connexion “mauvaise” au moment des vérifications, refus de gestes simples |
| E-mail / chat | Ton légèrement trop lisse, modèle de langage répétitif, ponctuation étrange | Lien externe, pièce jointe inattendue, demande de paiement, de mot de passe ou de validation |
| Publicité d’investissement | Montage vidéo approximatif, témoignages génériques, captures trop parfaites | Gains élevés, “sans risque”, décision rapide, absence d’autorisation vérifiable |
Un autre test très simple consiste à poser une question imprévue. Une vraie personne connaît souvent le contexte fin d’une relation : un détail de famille, un surnom, un souvenir précis, un protocole interne, le nom d’un collègue, l’objet exact du dossier. L’imposture résiste moins bien à l’imprévu que l’apparence ne le laisse croire.
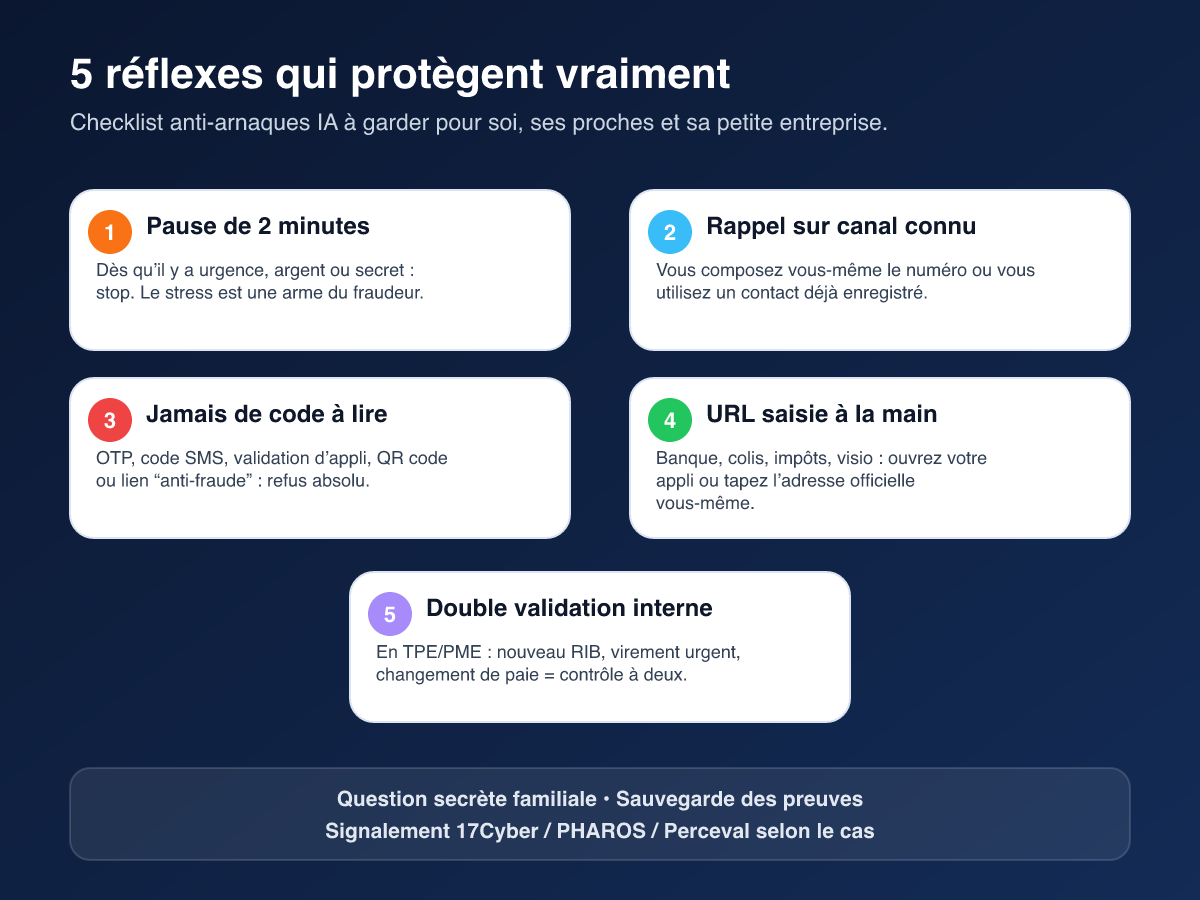
Les réflexes qui protègent vraiment
Il n’existe pas de protection absolue, mais certaines habitudes cassent une grande partie des arnaques dès les premières secondes.
1. Utiliser un canal séparé
Rappelez vous-même la personne ou l’organisme via un numéro déjà enregistré, le site officiel, l’application officielle ou le standard habituel. Ne rappelez pas un numéro envoyé pendant l’arnaque, même s’il semble cohérent. Pour une banque, l’application officielle et les coordonnées que vous connaissez déjà restent de bien meilleures références que le numéro affiché à l’écran.
2. Mettre en place une question secrète familiale
C’est l’un des meilleurs outils contre le faux proche. Il ne s’agit pas d’un mot de passe compliqué, mais d’une question simple, connue seulement du cercle familial : un lieu précis, un surnom d’enfance, un détail de vacances, un événement anodin mais mémorable. L’idée n’est pas de jouer au renseignement, mais d’avoir un frein comportemental qui force à sortir du scénario émotionnel. Si la réponse n’arrive pas immédiatement, on suspend l’action.
Pour les familles avec adolescents, étudiants à l’étranger, parents âgés ou proches fragiles, cette habitude mérite d’être expliquée à froid, avant tout incident. Un protocole simple vaut mieux qu’un grand discours moral : “Si l’un de nous appelle pour demander de l’argent ou un code, on vérifie toujours avec la question secrète et un rappel séparé.”
3. Ne jamais lire un code ni valider “pour annuler”
Ce point est crucial pour les arnaques bancaires. Le code reçu par SMS, la notification dans l’application, le QR code ou la page de validation n’existent pas pour “bloquer” une fraude à la demande d’un interlocuteur inconnu. Ils servent le plus souvent à autoriser une opération ou à vous connecter. Si quelqu’un vous appelle pour vous dire “validez pour empêcher l’opération”, la bonne réponse est presque toujours non.
Cette règle vaut aussi pour les services administratifs, les colis, les visioconférences, les portefeuilles crypto et les outils professionnels. Une authentification forte reste un acte sensible, pas une formalité anodine.
4. Taper l’adresse à la main et utiliser ses favoris
Beaucoup de faux sites sont assez convaincants pour piéger une personne attentive, surtout sur mobile. Au lieu de cliquer, ouvrez vous-même l’application de votre banque, de votre opérateur, de votre messagerie ou du service concerné. Sur ordinateur, utilisez vos favoris ou tapez l’adresse manuellement. Le cadenas du navigateur ne suffit pas : un site frauduleux peut aussi disposer d’un certificat.
5. Réduire la matière première exposée publiquement
Il n’est pas réaliste de disparaître d’Internet pour éviter tout clonage. En revanche, vous pouvez limiter certains risques : vérifier qui peut voir vos vidéos et stories, éviter de publier des messages vocaux trop personnels en public, réfléchir avant de mettre en ligne des contenus intimes, et soigner les paramètres de confidentialité des comptes familiaux. La CNIL rappelle qu’une photo, une vidéo ou un enregistrement vocal diffusé en ligne peuvent servir de base à un hypertrucage.
Pour protéger vos comptes eux-mêmes, vous pouvez aussi revoir ce qu’une assurance cyber pour particuliers peut éventuellement couvrir et consolider vos mots de passe, surtout si un ancien compte a déjà été compromis.
Conseils particuliers pour les seniors
Les seniors ne sont pas les seuls visés, mais ils sont parfois ciblés par des scénarios très émotionnels : accident, hôpital, administration, banque, petit-enfant en voyage, voisin serviable, livreur, technicien, etc. La bonne approche n’est pas de dramatiser, mais de préparer des réflexes simples et répétables.
- Écrire à côté du téléphone une règle courte : “argent + urgence + secret = je raccroche et je rappelle moi-même”.
- Mettre par écrit deux ou trois numéros utiles déjà vérifiés : enfant, proche, agence bancaire, standard, médecin si besoin.
- Prévoir la fameuse question secrète familiale et la rappeler régulièrement.
- Expliquer qu’un faux conseiller bancaire peut sembler calme, poli et compétent.
- Rappeler qu’aucune honte n’est attachée au doute : mieux vaut déranger un proche pour rien que valider une fraude.
- Faire un petit exercice pratique : simuler un appel de panique et répéter la procédure de vérification.
La pédagogie fonctionne mieux que la peur. Dire “n’ouvrez plus rien, ne faites confiance à personne” n’aide pas. Dire “quand on vous presse, vous avez le droit de couper court et de vérifier” est beaucoup plus utile.
Conseils particuliers pour les dirigeants de TPE et PME
Pour une petite entreprise, le risque majeur n’est pas seulement l’image. C’est la combinaison d’un compte de messagerie compromis, d’un changement de RIB, d’un dirigeant prétendument indisponible, d’un virement urgent et d’un collaborateur isolé qui veut bien faire. L’IA peut rendre chaque pièce du puzzle plus plausible.
- Formalisez une double validation pour tout nouveau bénéficiaire, changement de coordonnées bancaires, virement urgent, exception de procédure ou changement de paie.
- Interdisez le secret hiérarchique sur les paiements : un ordre “confidentiel” ne doit jamais court-circuiter le contrôle.
- Vérifiez hors canal d’origine : si la demande vient par mail, vérifiez par téléphone via un numéro connu ; si elle vient par appel, vérifiez par un second contact interne.
- Limitez les droits : la personne qui prépare un virement n’est pas forcément celle qui le valide.
- Protégez la messagerie : MFA, revue des règles de transfert, vérification des boîtes partagées, alerte sur les connexions inhabituelles.
- Entraînez les équipes sur des cas réalistes, y compris des messages bien rédigés et des notes vocales trompeuses.
Dans beaucoup de fraudes, la faiblesse n’est pas technique mais organisationnelle. Une procédure courte, comprise et répétée protège souvent mieux qu’un outil complexe mal utilisé.
Si vous êtes victime : que faire tout de suite
Le bon ordre des gestes peut limiter la casse, augmenter les chances de récupération et préserver les preuves.
- Coupez le contact avec le fraudeur. Ne négociez pas, ne fournissez pas d’informations complémentaires, ne cliquez plus.
- Prévenez immédiatement votre banque. Faites opposition si une carte est en cause. Si un virement a été lancé, demandez sans attendre un retour de fonds ou un recall lorsqu’il s’agit d’une fraude. La Banque de France rappelle qu’il faut réagir au plus vite.
- Changez vos accès sensibles. Mot de passe de messagerie, banque en ligne, espace client, comptes pro, réseaux sociaux, coffre-fort de mots de passe si nécessaire.
- Vérifiez les bénéficiaires enregistrés et les opérations programmées. C’est particulièrement important après une arnaque au faux conseiller ou un compte compromis.
- Conservez les preuves. Captures d’écran, messages, numéros appelants, URL, RIB, pièces jointes, reçus, horodatage des événements, enregistrements si vous en disposez légalement.
- Demandez de l’aide officielle. La plateforme 17Cyber oriente les victimes de cybermalveillance et aide à qualifier la situation.
- Signalez sur la bonne plateforme. Perceval est réservé à la fraude à la carte bancaire sur internet sous conditions précises, notamment si vous avez déjà fait opposition et gardez votre carte. PHAROS permet de signaler des contenus et comportements illicites en ligne. 33700 est utile pour les SMS et appels indésirables ou frauduleux.
- Déposez plainte. Commissariat, gendarmerie, plainte en ligne lorsque le dispositif s’applique, ou courrier au procureur de la République selon les cas. Pour les extorsions, usurpations d’identité et montages intimes, ne tardez pas.
En complément, certaines victimes choisissent aussi de documenter l’arnaque sur des services d’alerte entre particuliers comme Signal Arnaques. Cela peut être utile pour repérer des schémas, mais cela ne remplace jamais les démarches officielles, la banque, Perceval, PHAROS ou la plainte.
Si vous êtes face à une menace immédiate, un danger pour une personne, ou une arnaque en cours avec risque urgent, la page d’accueil de 17Cyber rappelle d’appeler le 17 ou le 112, et le 114 par SMS en cas de difficulté à parler ou entendre. Pour les questions liées aux escroqueries, la Banque de France renvoie aussi vers Info Escroqueries : 0 805 805 817.
Banque et remboursement : ce qu’il faut savoir sans faux espoirs
Beaucoup de victimes veulent une réponse binaire : “la banque doit-elle rembourser, oui ou non ?” En réalité, il faut distinguer les cas.
Pour une opération non autorisée, le Code monétaire et financier prévoit en principe un remboursement rapide après contestation, avec un cadre juridique souvent résumé par les articles L133-18, L133-19 et L133-23. Le ministère de l’Économie rappelle aussi qu’il faut agir vite et qu’un délai maximal de 13 mois existe pour signaler certaines opérations non autorisées.
Mais les dossiers de faux conseiller bancaire, spoofing ou manipulation psychologique sont parfois plus complexes en pratique, surtout quand une authentification forte a été utilisée. Point important : selon les recommandations de l’Observatoire de la sécurité des moyens de paiement, le simple fait qu’une authentification forte ait eu lieu ne suffit pas automatiquement à prouver que le client a autorisé l’opération. La banque doit instruire le dossier à l’aune de l’ensemble des circonstances.
Autrement dit, il faut contester vite, demander explicitement le remboursement, demander les motifs précis en cas de refus, conserver tous les éléments, et ne pas se satisfaire d’une réponse orale floue. En cas de désaccord persistant, le médiateur bancaire, puis selon les situations l’ACPR, une association spécialisée ou un conseil juridique peuvent devenir utiles.
Soyez prudent toutefois avec les affirmations catégoriques que l’on voit circuler en ligne. Dire “la banque rembourse toujours” est faux. Dire “si vous avez validé dans l’application, c’est automatiquement perdu” est faux aussi. Chaque dossier se joue sur les faits, la preuve, la qualification d’opération autorisée ou non autorisée, la chronologie, la diligence des démarches et l’analyse du comportement de chacun.
Quel cadre légal en 2026 ?
Il n’existe pas un unique “article du deepfake” qui résoudrait tous les cas. En France, plusieurs textes peuvent s’appliquer selon la situation : escroquerie, usurpation d’identité, montage réalisé avec l’image ou la voix d’une personne sans son consentement, atteinte à la vie privée, accès frauduleux à un système, extorsion, diffusion de contenus sexuels sans consentement, etc.
À titre de repère, la CNIL rappelle qu’un montage réalisé avec l’image d’une personne sans son consentement peut être puni sur le fondement de l’article 226-8 du code pénal, et que les peines peuvent être plus lourdes selon le contexte, notamment pour les contenus à caractère sexuel et/ou diffusés en ligne. Cybermalveillance.gouv.fr rappelle par ailleurs que l’escroquerie relève de l’article 313-1 du code pénal et que l’usurpation d’identité peut relever de l’article 226-4-1. En cas de compromission technique d’un compte ou d’un système, l’article 323-1 sur l’accès frauduleux à un système de traitement automatisé de données peut aussi entrer en jeu.
Au niveau européen, le règlement sur l’intelligence artificielle (AI Act) ajoute une couche importante depuis le 2 août 2026. Son article 50 prévoit notamment des obligations de transparence pour certains contenus générés ou manipulés : les professionnels qui déploient un système d’IA générant ou manipulant des images, de l’audio ou de la vidéo constituant un deepfake doivent, en principe, indiquer que le contenu a été généré ou manipulé artificiellement. Les fournisseurs de certains systèmes ont aussi des obligations de marquage détectable par machine.
Pour le grand public, la conséquence pratique est la suivante : un contenu étiqueté ne devient pas automatiquement honnête, et un contenu non étiqueté n’est pas forcément une fraude, mais le droit européen pousse progressivement vers plus de transparence sur l’usage professionnel des contenus synthétiques. Cela ne remplace pas votre vigilance : cela ajoute un cadre de responsabilité.
Checklist finale avant d’agir
- Est-ce qu’on me presse ?
- Est-ce qu’on me demande de garder le secret ?
- Est-ce qu’il y a de l’argent, un code ou une pièce d’identité en jeu ?
- Est-ce que la demande est inhabituelle, même si la voix ou le visage paraissent familiers ?
- Ai-je vérifié sur un canal séparé que je contrôle moi-même ?
- Ai-je regardé l’adresse du site ou ouvert l’application officielle au lieu de cliquer ?
- Dans l’entreprise, la procédure à deux a-t-elle bien été respectée ?
Si une seule réponse vous gêne, ralentissez. Si plusieurs réponses vous gênent, arrêtez tout et vérifiez avant la moindre action.
FAQ
Un deepfake se voit-il toujours ?
Non. Certains sont encore imparfaits, mais ce n’est pas une règle fiable. Beaucoup d’arnaques réussissent sans deepfake techniquement spectaculaire, simplement grâce au contexte, à la pression et à l’usurpation.
Une voix clonée peut-elle suffire pour piéger quelqu’un ?
Oui, surtout si l’appel est bref, émotionnel et ciblé. La voix seule n’emporte pas forcément la conviction rationnelle, mais elle peut suffire à vous faire agir trop vite. D’où l’intérêt d’une question secrète familiale et d’un rappel indépendant.
Ma banque doit-elle me rembourser si j’ai validé une opération sous manipulation ?
Le remboursement n’est pas automatique dans tous les cas, mais il ne faut pas non plus partir battu. Contestez immédiatement, demandez un examen formel du dossier, invoquez les règles applicables aux opérations non autorisées, et exigez les motifs précis d’un éventuel refus.
Perceval, PHAROS, 17Cyber, 33700 : à quoi sert quoi ?
17Cyber oriente et assiste les victimes de cybermalveillance. Perceval sert à signaler certaines fraudes à la carte bancaire sur internet, sous conditions. PHAROS sert à signaler des contenus ou comportements illicites en ligne. 33700 aide pour les SMS et appels indésirables ou frauduleux.
Faut-il payer dans un cas de sextorsion deepfake ?
En règle générale, non. Payer n’assure pas l’arrêt de la menace et peut au contraire encourager de nouvelles demandes. Il vaut mieux conserver les preuves, chercher le retrait des contenus, signaler et porter plainte rapidement.
Comment protéger un parent âgé sans l’angoisser ?
En remplaçant les messages de peur par un protocole très simple : raccrocher, rappeler soi-même, poser la question secrète, ne jamais communiquer de code, demander l’avis d’un proche avant tout paiement inhabituel.
Que vérifier avant un investissement vu dans une vidéo ou une publicité virale ?
L’autorisation du prestataire, la réputation réelle du site, les listes noires et mises en garde de l’AMF, l’absence de promesse de gains “sans risque”, et le mode de paiement demandé. Une vidéo convaincante n’est pas une preuve de sérieux.
Sources
- Cybermalveillance.gouv.fr – Fraude au faux conseiller bancaire
- Cybermalveillance.gouv.fr – Fraude à la carte bancaire
- Cybermalveillance.gouv.fr – Escroquerie aux faux ordres de virement (FOVI)
- 17Cyber – Assistance en ligne
- Service-Public.fr – Assistance pour les victimes de cybermalveillance
- Service-Public.fr – Signaler une fraude à la carte bancaire (Perceval)
- PHAROS – Internet-signalement.gouv.fr
- 33700 – Signalement des SMS et appels indésirables ou frauduleux
- Ministère de l’Économie – Que faire en cas de fraude, perte ou vol de carte bancaire ?
- Banque de France – Incidents et litiges relatifs aux virements SEPA
- CNIL – Hypertrucage (deepfake) : comment se protéger et signaler les contenus illicites ?
- Commission européenne – Guidelines on transparency obligations for providers and deployers of AI systems
- AI Act Service Desk – Article 50 (transparency obligations)
- AMF – Listes noires et mises en garde
- AMF – “Crypto-monnaies” : attention aux arnaques !
- Europol – Facing reality? Law enforcement and the challenge of deepfakes
- CERT-FR / ANSSI – Publications et bonnes pratiques
- Légifrance – Code pénal, Code monétaire et financier, loi SREN et textes applicables